টেকসিঁড়ি টিউটোরিয়ালঃ বর্তমান ডিজিটাল যুগে সাইবার হামলা এবং ডেটা চুরির ঝুঁকি প্রতিনিয়ত বাড়ছে। এই ক্রমবর্ধমান সাইবার হুমকি মোকাবিলায় প্রতিষ্ঠানের আইটি অবকাঠামোকে সুরক্ষিত রাখতে Security Operations Center (SOC) বা সিকিউরিটি অপারেশনস সেন্টারের ভূমিকা অপরিসীম। আর একটি কার্যকর SOC পরিচালনার জন্য অন্যতম জনপ্রিয় এবং শক্তিশালী হাতিয়ার হলো Wazuh।
Wazuh কী?
Wazuh হলো একটি ফ্রি, ওপেন-সোর্স এবং এন্টারপ্রাইজ-গ্রেড সিকিউরিটি মনিটরিং প্ল্যাটফর্ম। এটি মূলত থ্রেট ডিটেকশন (Threat Detection), ফাইল ইন্টিগ্রিটি মনিটরিং (FIM), এবং ইনসিডেন্ট রেসপন্সের (Incident Response) জন্য ব্যবহৃত হয়। Wazuh একই সাথে SIEM (Security Information and Event Management) এবং XDR (Extended Detection and Response) এর সুবিধা প্রদান করে। এটি বিভিন্ন এন্ডপয়েন্ট (যেমন- সার্ভার, কম্পিউটার, ক্লাউড ইনস্ট্যান্স) থেকে ডেটা সংগ্রহ করে এবং তা বিশ্লেষণ করে যেকোনো অস্বাভাবিক কার্যকলাপ বা সাইবার আক্রমণের পূর্বাভাস দেয়।
SOC (Security Operations Center)-এ Wazuh-এর উদ্দেশ্য ও ভূমিকা
একটি SOC-এর মূল কাজ হলো সার্বক্ষণিক (24/7) নেটওয়ার্ক, সার্ভার এবং অ্যাপ্লিকেশনগুলোর ওপর নজরদারি রাখা এবং কোনো সাইবার হামলার লক্ষণ দেখা দিলে দ্রুত ব্যবস্থা নেওয়া। এই জটিল কাজটি সহজ ও স্বয়ংক্রিয় করতে Wazuh নিচের গুরুত্বপূর্ণ ভূমিকাগুলো পালন করে:
১। লগ ডেটা সংগ্রহ ও বিশ্লেষণ (Log Management & Analysis)
প্রতিষ্ঠানের বিভিন্ন সিস্টেম, ফায়ারওয়াল, রাউটার এবং সার্ভার থেকে প্রতিদিন লাখ লাখ লগ তৈরি হয়। Wazuh তার এজেন্টদের মাধ্যমে এই লগগুলো সংগ্রহ করে সেন্ট্রাল সার্ভারে পাঠায়। এরপর এটি এই ডেটা বিশ্লেষণ করে সাধারণ কাজের বাইরের কোনো সন্দেহজনক কার্যকলাপ (যেমন- বারবার ভুল পাসওয়ার্ড দিয়ে লগইনের চেষ্টা) শনাক্ত করে এসওসি অ্যানালিস্টদের সতর্ক করে।
২। ফাইল ইন্টিগ্রিটি মনিটরিং (File Integrity Monitoring – FIM)
সিস্টেমের গুরুত্বপূর্ণ কনফিগারেশন ফাইল বা ডিরেক্টরিতে কেউ অননুমোদিত পরিবর্তন করছে কি না, তা নজরদারি করা SOC-এর অন্যতম প্রধান কাজ। Wazuh-এর FIM মডিউল যেকোনো ফাইলে পরিবর্তন, নতুন ফাইল তৈরি বা মুছে ফেলার ঘটনা সাথে সাথে শনাক্ত করতে পারে, যা ম্যালওয়্যার বা র্যানসমওয়্যার আক্রমণ প্রতিরোধে অত্যন্ত কার্যকরী।
৩। অনুপ্রবেশ শনাক্তকরণ (Intrusion Detection)
Wazuh-এ বিল্ট-ইন রুলস এবং সিগনেচার থাকে, যা পরিচিত ম্যালওয়্যার, রুটকিট (Rootkit) এবং নেটওয়ার্কের ভেতরে অবৈধ প্রবেশ শনাক্ত করতে পারে। কোনো হ্যাকার সিস্টেমের নিয়ন্ত্রণ নেওয়ার চেষ্টা করলে Wazuh তাৎক্ষণিকভাবে অ্যালার্ট তৈরি করে।
৪। দুর্বলতা শনাক্তকরণ (Vulnerability Detection)
সিস্টেমে ব্যবহৃত অপারেটিং সিস্টেম বা সফটওয়্যারে কোনো দুর্বলতা (Vulnerability) বা পুরনো ভার্সন থাকলে সাইবার অপরাধীরা সেটির সুযোগ নিতে পারে। Wazuh স্বয়ংক্রিয়ভাবে এন্ডপয়েন্টগুলো স্ক্যান করে এবং কোন সিস্টেমে কী ধরনের দুর্বলতা রয়েছে, তা একটি ড্যাশবোর্ডের মাধ্যমে SOC টিমকে জানিয়ে দেয়।
৫। স্বয়ংক্রিয় প্রতিক্রিয়া (Active Response)
Wazuh শুধু আক্রমণ শনাক্ত করেই থেমে থাকে না, এটি তাৎক্ষণিক ব্যবস্থাও নিতে পারে। অ্যাক্টিভ রেসপন্স ফিচারের মাধ্যমে SOC টিম এমন কিছু রুল সেট করতে পারে যাতে কোনো নির্দিষ্ট আক্রমণ শনাক্ত হলে Wazuh স্বয়ংক্রিয়ভাবে সেই আইপি (IP) অ্যাড্রেস ব্লক করে দেয় বা সন্দেহভাজন অ্যাকাউন্টটি লক করে দেয়। এতে বড় ধরনের ক্ষয়ক্ষতি এড়ানো সম্ভব হয়।
৬। রেগুলেটরি কমপ্লায়েন্স (Regulatory Compliance)
অনেক প্রতিষ্ঠানকে বিভিন্ন আন্তর্জাতিক নিরাপত্তা মানদণ্ড যেমন— PCI DSS, HIPAA, বা GDPR মেনে চলতে হয়। Wazuh-এর সাহায্যে খুব সহজেই এই কমপ্লায়েন্সগুলো মনিটর করা যায় এবং অডিট রিপোর্ট তৈরি করা যায়, যা SOC-এর দৈনন্দিন কাজের চাপ অনেকাংশে কমিয়ে দেয়।
কেন SOC টিমের কাছে Wazuh এত জনপ্রিয়?
প্রথমত, এটি ওপেন-সোর্স হওয়ায় লাইসেন্সিংয়ের পেছনে কোনো বিশাল খরচ নেই, যা ছোট থেকে বড় যেকোনো প্রতিষ্ঠানের জন্য সাশ্রয়ী। দ্বিতীয়ত, এটি ক্লাউড (AWS, Azure, GCP), অন-প্রিমিসেস এবং কন্টেইনারাইজড পরিবেশে খুব সহজেই ডেপ্লয় করা যায়। ইলাস্টিক স্ট্যাক (Elastic Stack) বা ওপেনসার্চ (OpenSearch)-এর সাথে ইন্টিগ্রেটেড থাকায় এর ড্যাশবোর্ড থেকে খুব চমৎকার ভিজ্যুয়ালাইজেশন পাওয়া যায়।
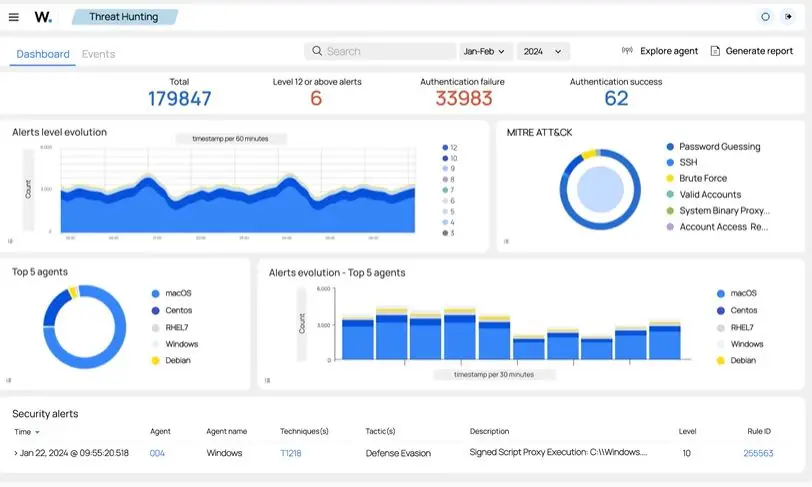
সবশেষঃ যেকোনো আধুনিক SOC-এর জন্য Wazuh একটি নির্ভরযোগ্য, স্কেলেবল এবং অত্যন্ত শক্তিশালী প্ল্যাটফর্ম। এটি সিকিউরিটি অ্যানালিস্টদের নেটওয়ার্কের ভেতরের প্রতিটি ঘটনার একটি পূর্ণাঙ্গ চিত্র প্রদান করে, যার ফলে সাইবার হামলা মোকাবিলা করা অনেক বেশি দ্রুত ও কার্যকর হয়।
সম্পাদনায়ঃ সামিউল হক সুমন, নেটওয়ার্ক প্রকৌশলী, এআইইউবি